Добавление учетной записи в группу администраторов Atlassian Jira
Описание
Добавление учетной записи в группу администраторов Atlassian Jira является потенциально опасным событием, так как это предоставляет пользователю расширенные права, включая доступ к критическим настройкам системы, управлению проектами и возможностью изменения конфигураций безопасности. Неавторизованное добавление может указывать на компрометацию учетной записи или злоупотребление правами доступа, что может привести к изменению политик безопасности, утечке данных или внедрению вредоносных изменений в систему. Это создает угрозу как для операционной безопасности компании, так и для конфиденциальности данных.
Разбор
Для реализации данной активности необходимо добавить пользователя в группу администраторов. Необходимо перейти на страницу Jira administration -> User management -> Users/Groups.
Вкладка Users
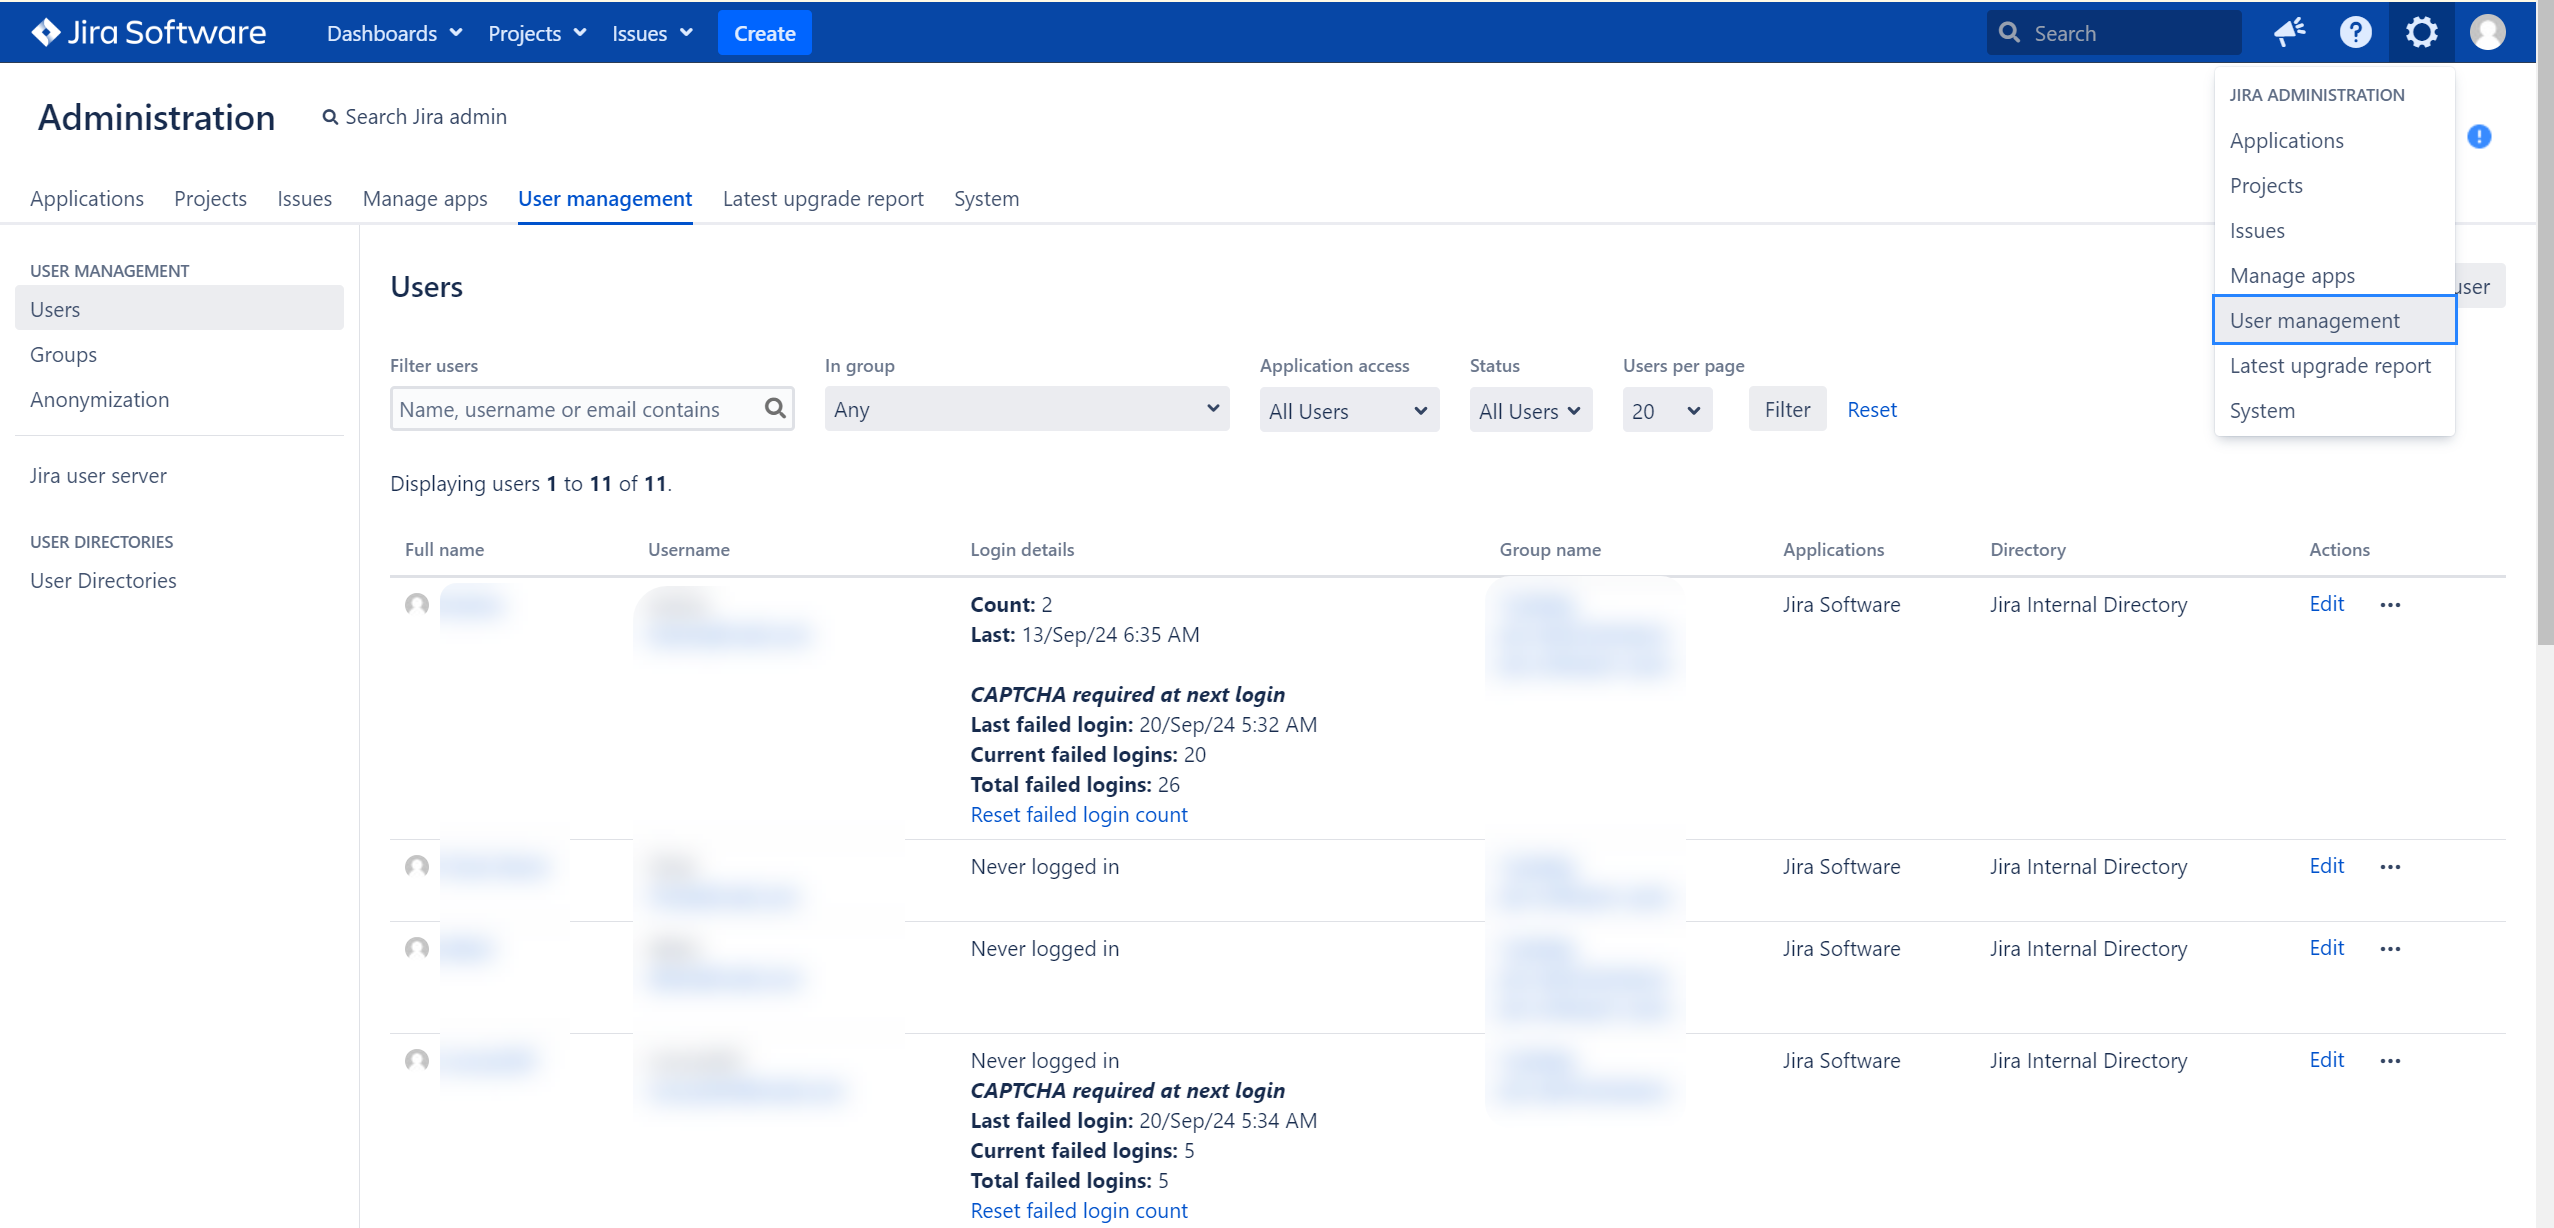
Далее в столбце Action необходимо нажать на три точки -> Edit user group -> в поле Type to start searching выбрать группу администраторов -> Join selected groups.
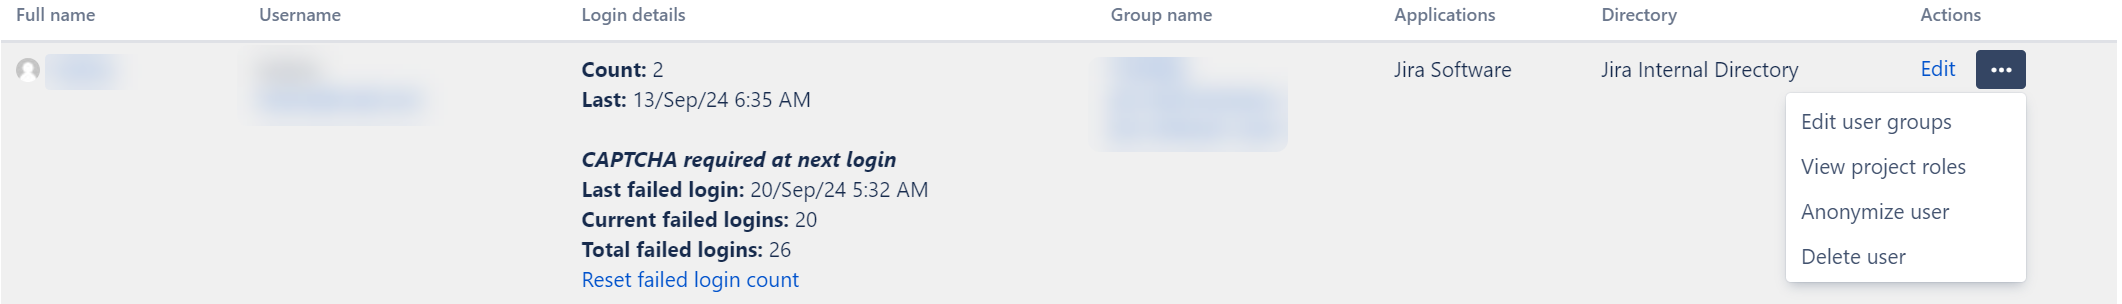
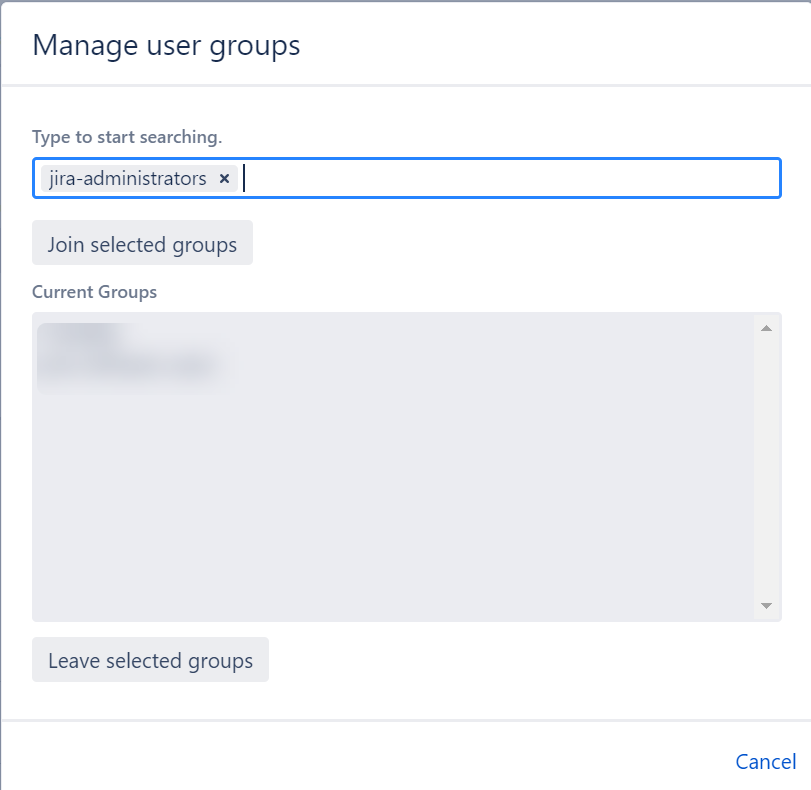 Интерфейс добавления пользователя в группу администраторов через вкладку Users
Вкладка Groups
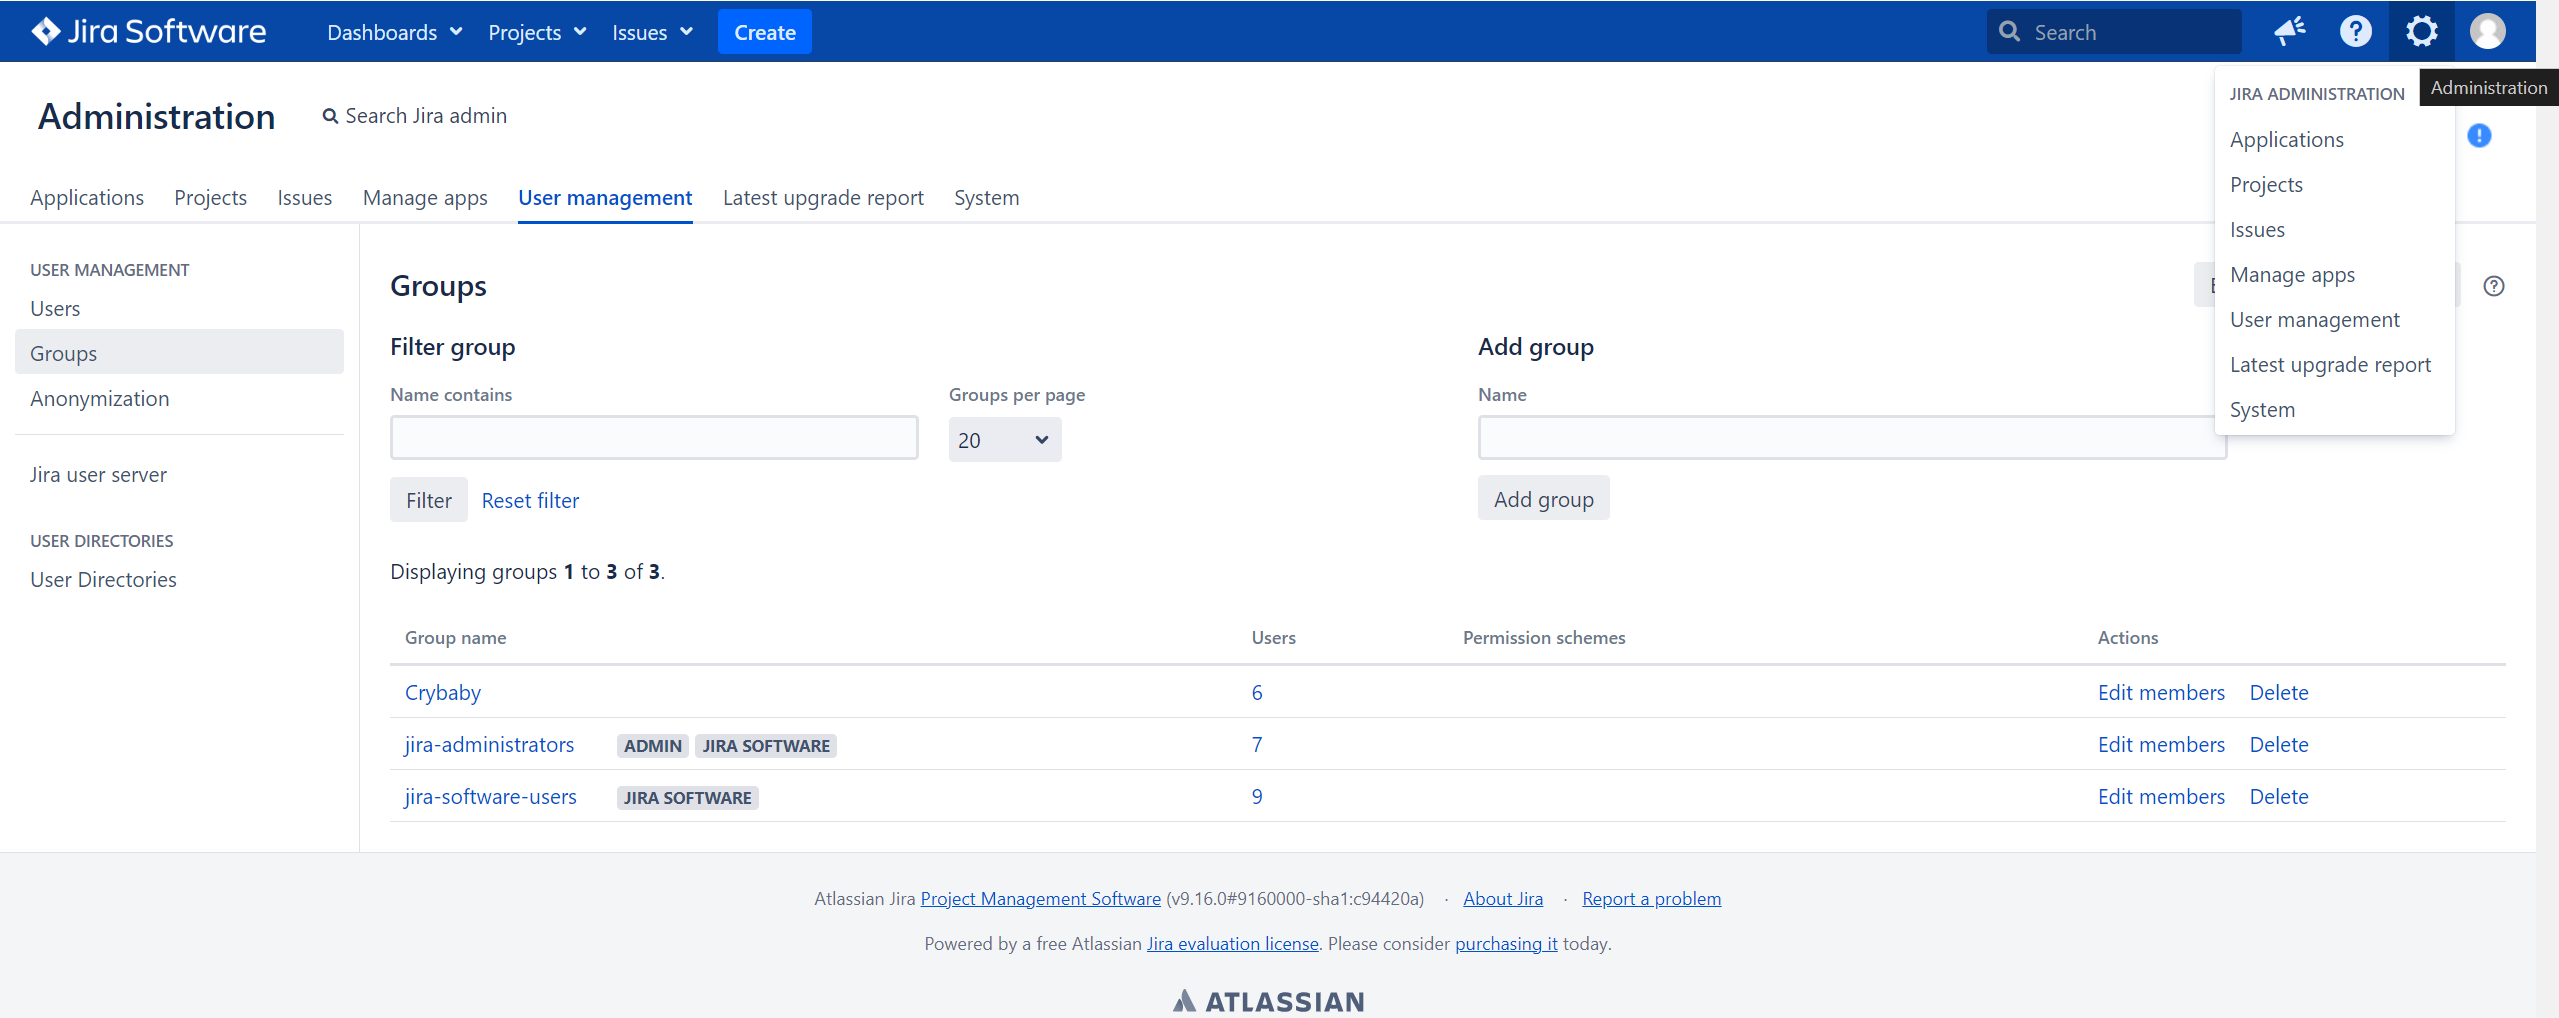
Также можно изменить группу через вкладку Groups. Для этого необходимо выбрать группу администраторов -> Edit members -> на открывшейся странице в поле Add members to selected group(s) выбрать пользователя -> Add selected users.
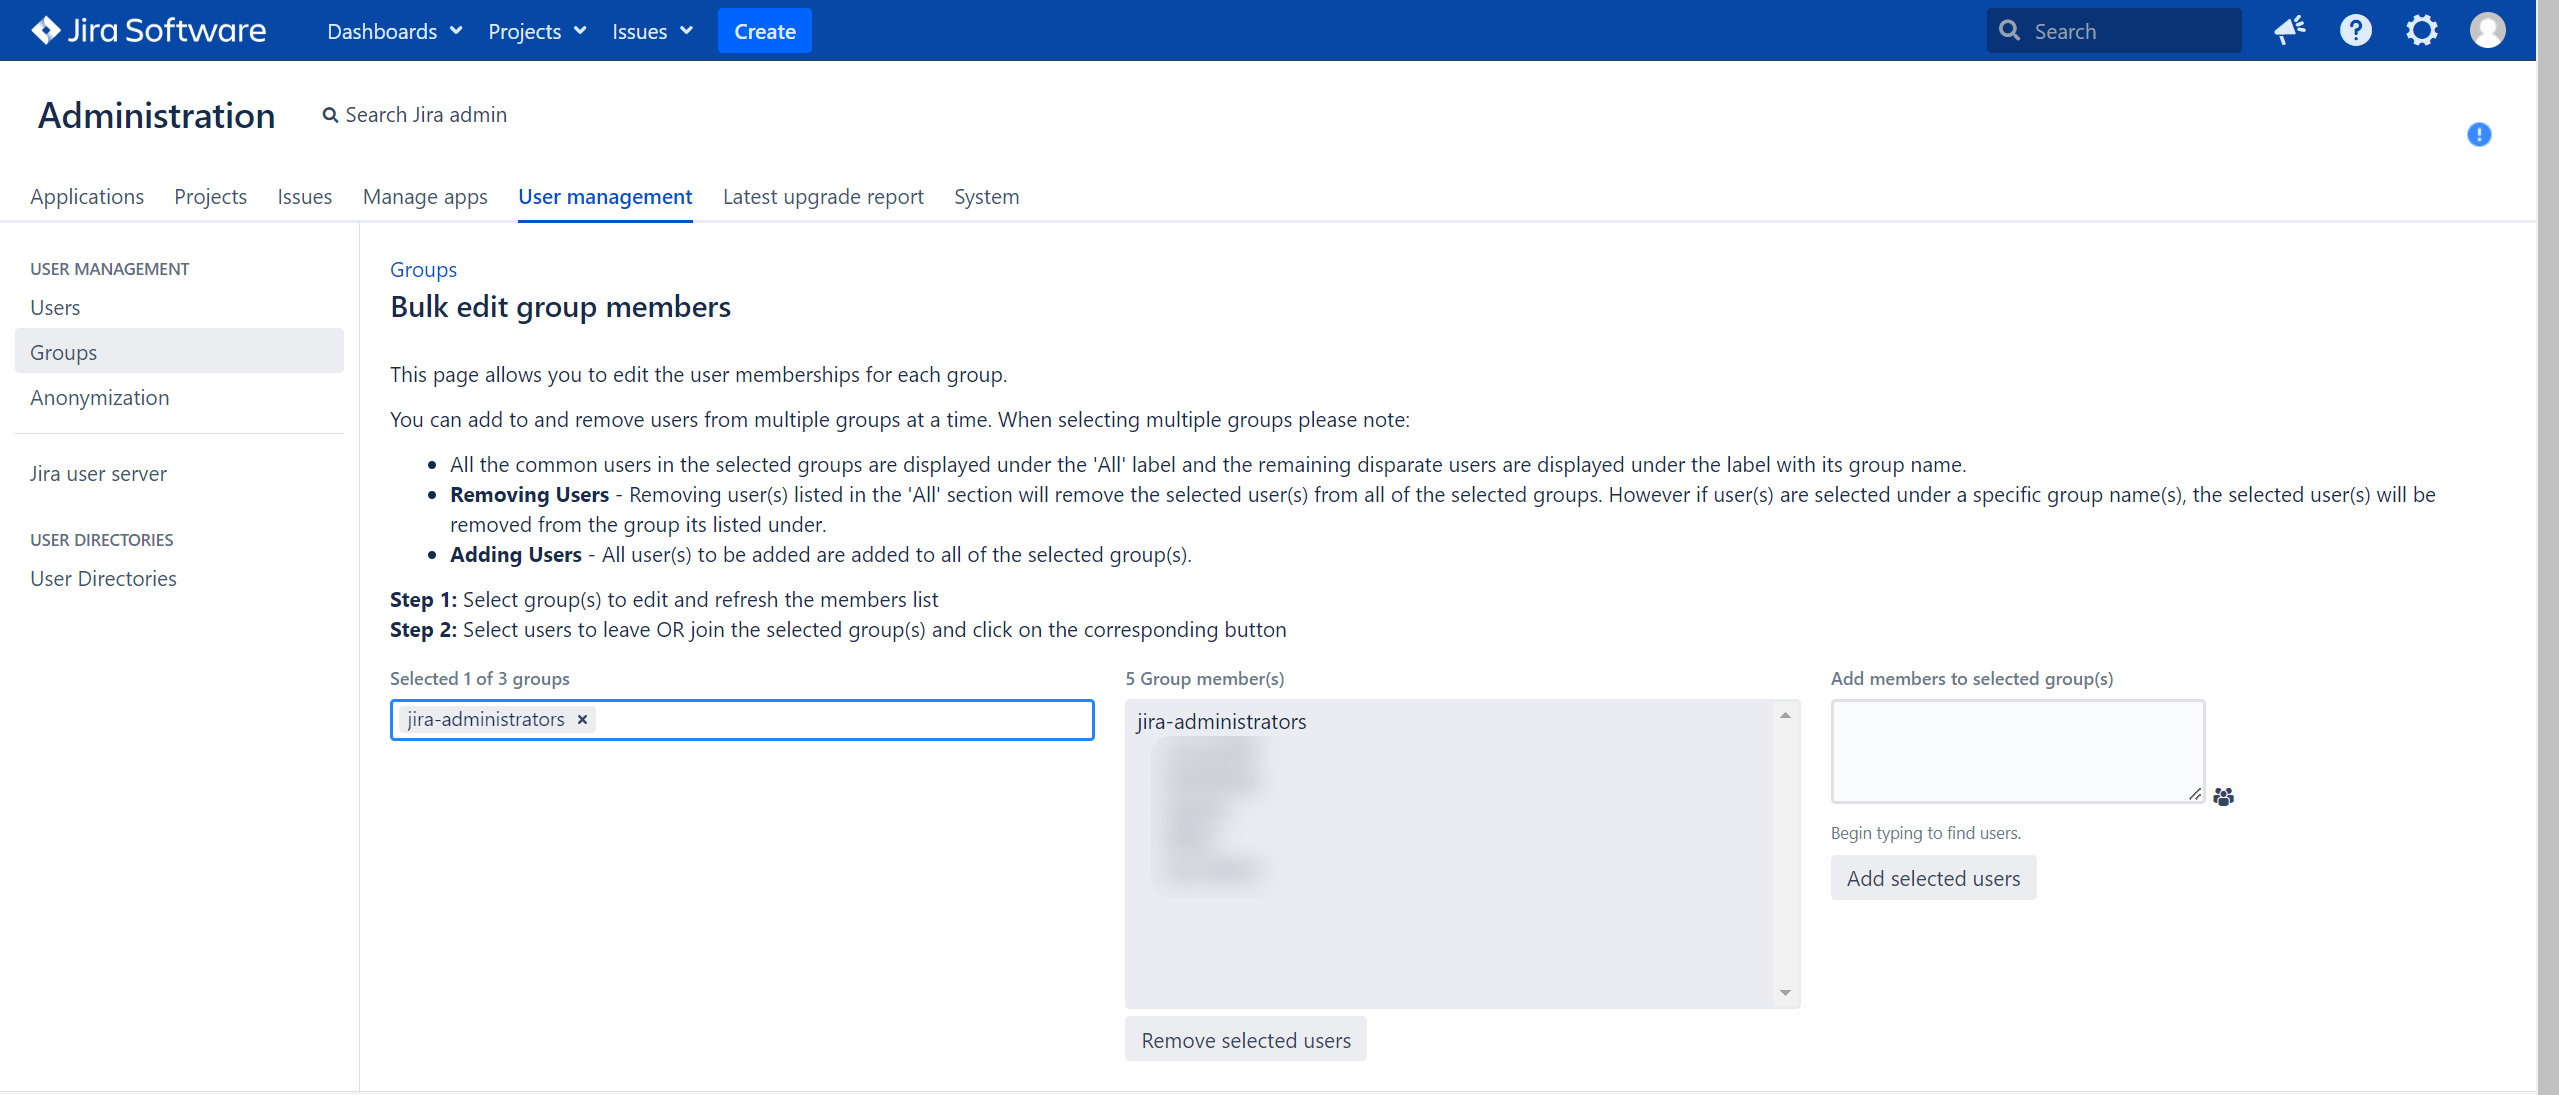 Интерфейс добавления пользователя в группу администраторов через вкладку Groups
При выполнении активности генерируется лог с полем act, равным user added to group или пользователь добавлен в группу, и полем dst_user_name, равным jira-administrators.
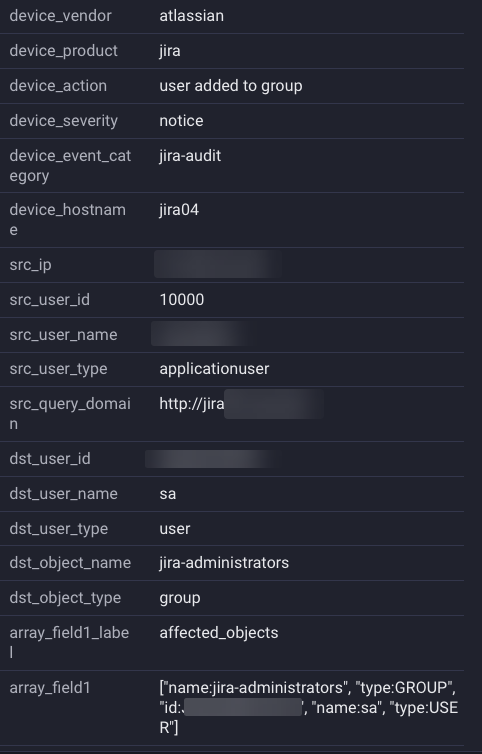 Пример нормализованного события в SIEM
В данном событии следует обратить внимание на следующие ключевые поля:
src_user_name— имя пользователя, выполнившего действие.device_hostname— имя хоста, на котором было выполнено действие.dst_user_name— имя пользователя, которого добавили в группу.dst_object_name— название группы, в которую добавили учетную запись.src_ip— IP-адрес, с которого была инициирована активность.
Дополнительные материалы
Вывод
Правило направлено на выявление случаев несанкционированного повышения прав доступа, что является ключевым шагом в предотвращении атак, связанных с компрометацией учетных записей. Возможны ложноположительные срабатывания в случае, если системные администраторы или ответственные лица добавляют пользователей в группу администраторов в рамках рабочих задач или для выполнения разовых действий, что должно быть заранее согласовано.
Возможный способ обнаружения
Правило детектирования основано на анализе событий от Atlassian Jira, где в поле device_action установлено значение user added to group или пользователь добавлен в группу. Далее проверяется, что группа находится в активном списке privileged_groups_cimv2. Если есть совпадение, то фиксируется корреляция.
Правила
Добавление пользователя в критичные группы
id: RV-D-1215
rid: f654c8c9-93ff-4702-b544-91b1e4e63d61
name: Добавление пользователя в критичные группы
Тестирование
- Atlassian Jira Project Management Software (v9.16.0)
False Positive
- Легитимная активность по добавлению учетной записи в группу администраторов.