Дамп множества задач под одной учетной записью в Atlassian Jira
Описание
Массовый экспорт (дамп) задач из нескольких проектов Jira одним пользователем за короткий промежуток времени может быть признаком подозрительной активности, связанной с потенциальной утечкой данных. Экспорт информации сразу из нескольких проектов может использоваться атакующим для получения конфиденциальных данных о разработке, планировании, уязвимостях или внутренней структуре компании. Это может привести к утечке коммерческой тайны, раскрытию корпоративных стратегий и нарушению безопасности проектов.
Разбор
Для воспроизведения данного события необходимо выполнить экспорт нескольких задач под одной учетной записью. Это можно сделать следующим образом:
- Перейдите на страницу с задачей или откройте ее.
- Нажмите на кнопку Export и выберите нужный формат.
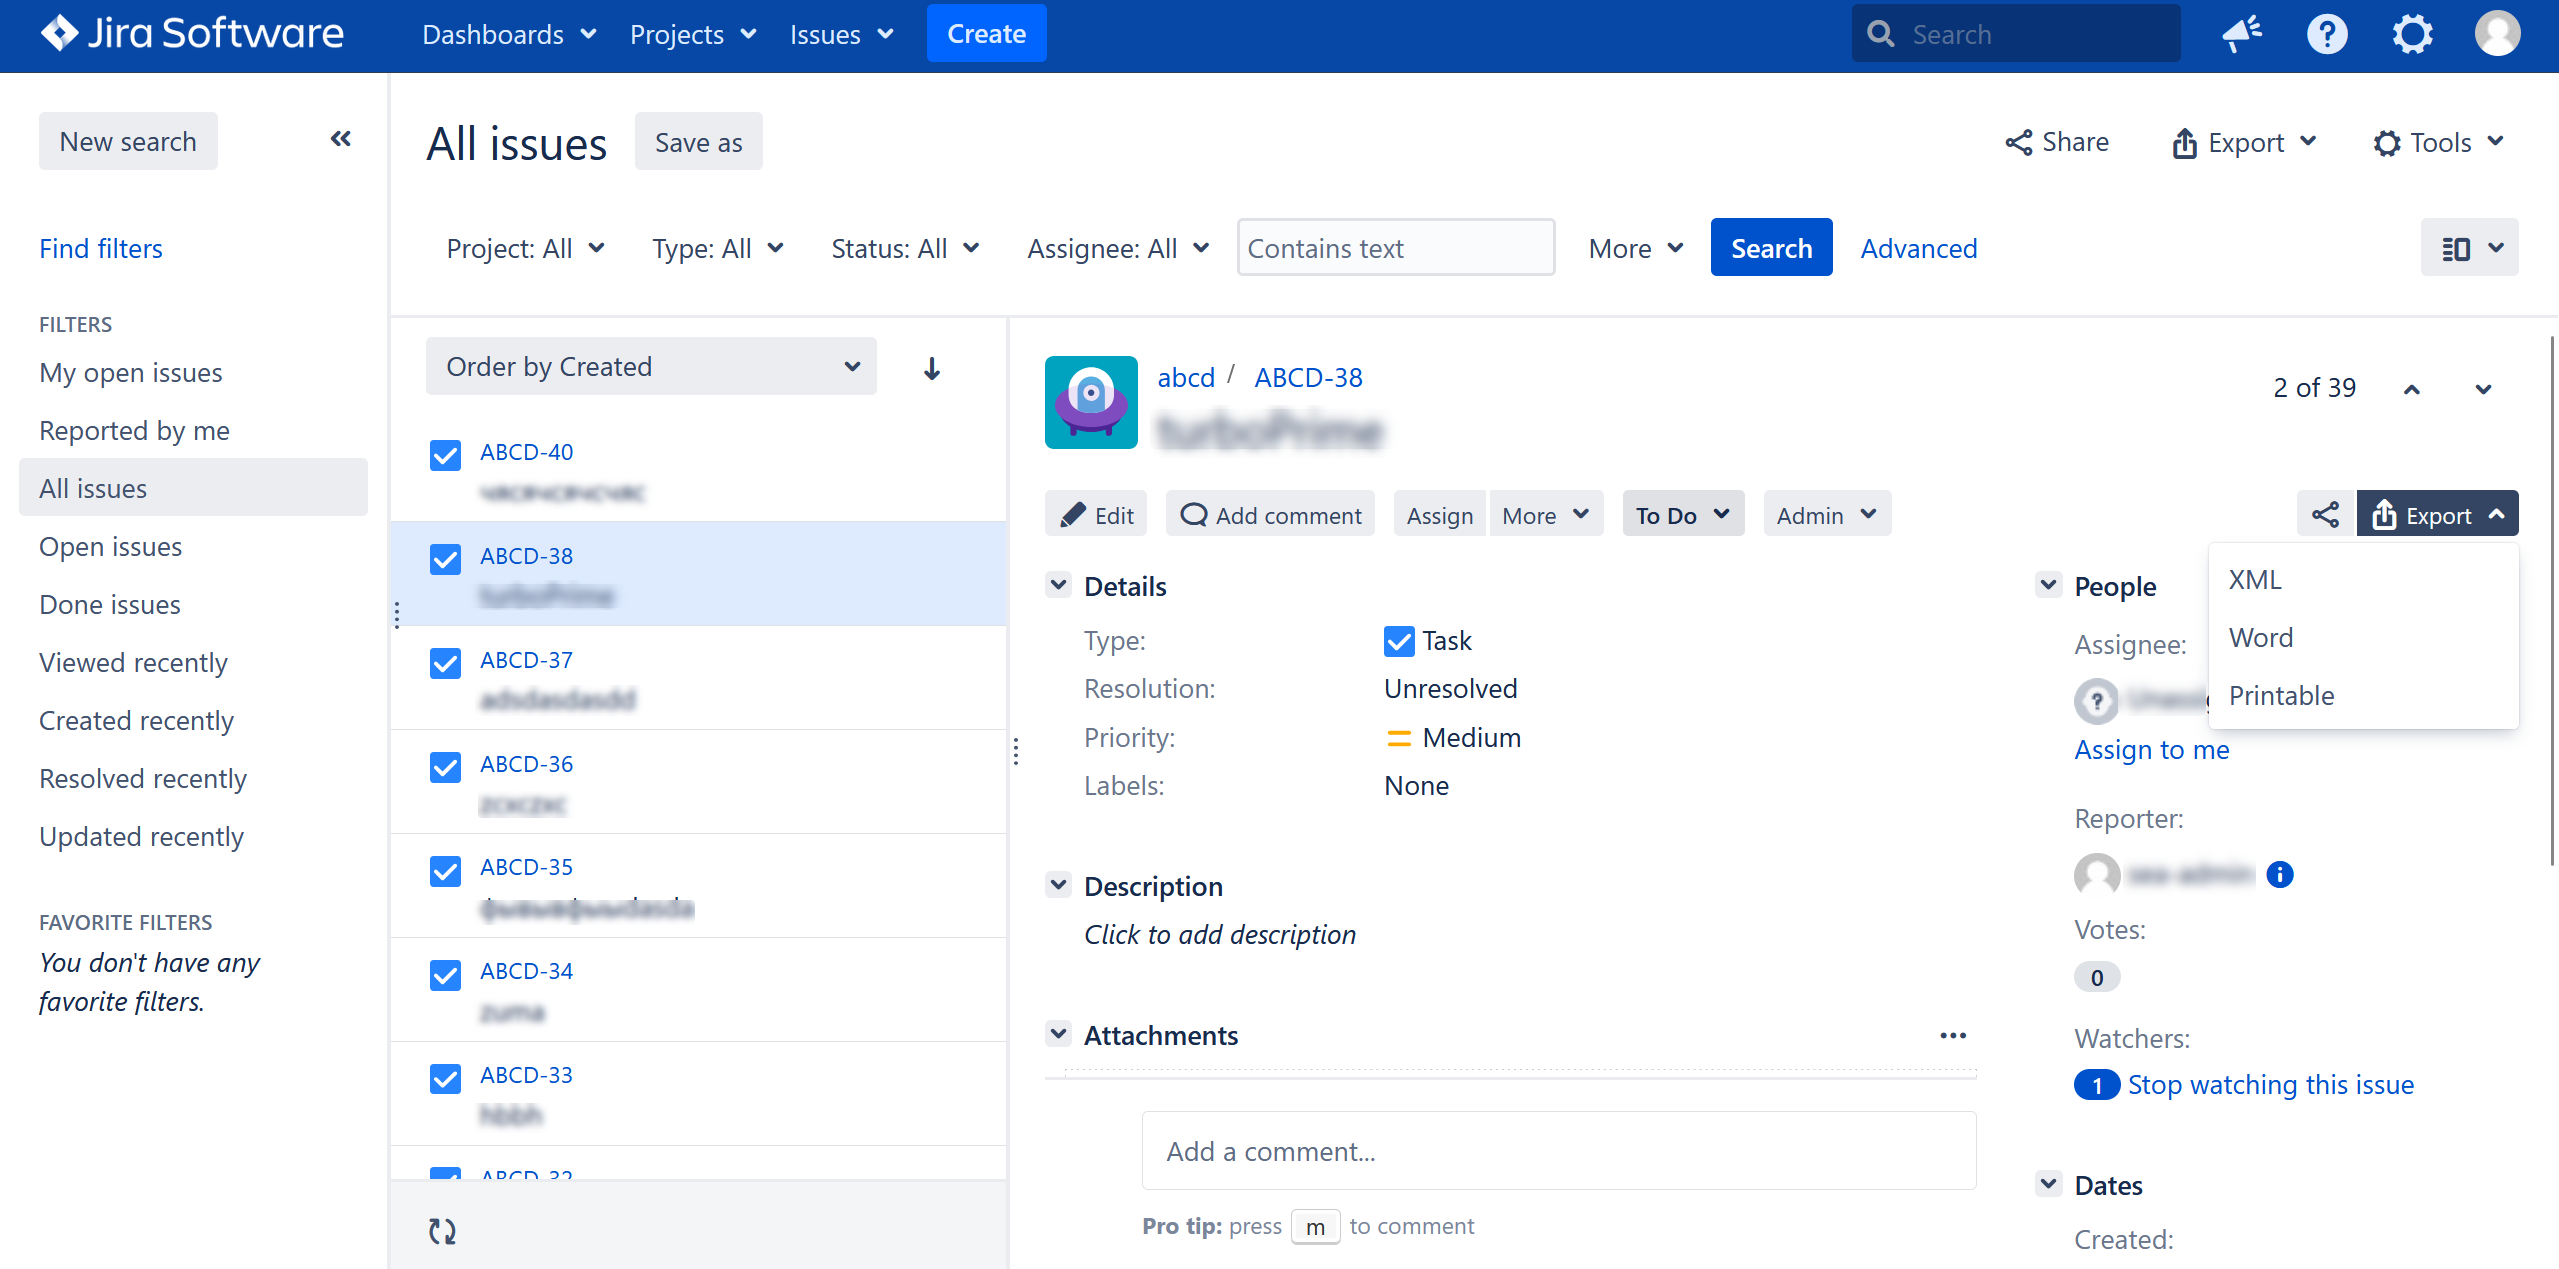
Экспорт задач Jira
При экспорте задачи генерируется событие Access Log, в котором значение поля request начинается с /si/jira.issueviews:issue.
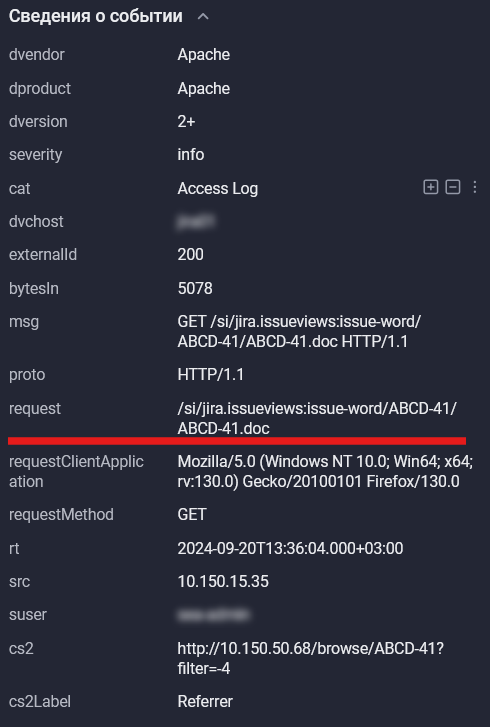
Событие экспорта задачи
В данном событии следует обратить внимание на следующие ключевые поля:
suser: учетная запись, под которой была выполнена активность.dvchost: хост, на котором была выполнена активность.request: ссылка, в которой можно увидеть идентификатор экспортируемой задачи.src: IP-адрес хоста, с которого была инициирована активность.
Поскольку экспорт задач может выполняться легитимно, для исключения ложных срабатываний на действия авторизованных пользователей можно использовать активный список privileged_users_and_host.
Для детектирования аномалии следует обращать внимание именно на массовый экспорт, группируя события по пользователю (suser) и подсчитывая количество уникальных запросов на экспорт (request) за короткий промежуток времени.
Ссылки на дополнительные материалы
- MITRE ATT&CK T1071: Application Layer Protocol (Экспорт данных часто маскируется под легитимный веб-трафик)
- Exporting issues (Jira Cloud)
Вывод
Данное правило помогает выявлять потенциальные утечки данных через массовый экспорт задач. Ложноположительные срабатывания могут возникать в случаях, когда администраторы или ответственные лица выполняют массовый экспорт для создания отчетов или миграции данных, если их учетные записи или хосты не внесены в списки исключений.
Возможный способ обнаружения
Правило детектирования основано на анализе событий Access Log от веб-сервера Apache, обслуживающего Jira. Сработка происходит при фиксации пяти и более событий с уникальными значениями в поле request, содержащими подстроку /si/jira.issueviews:issue, от одного пользователя (suser) за короткий промежуток времени. Легитимная активность исключается с помощью активного списка privileged_users_and_host.
Правила
Дамп множества задач в Jira
id: RV-D-71
rid: fefdfa19-7e06-42f9-a016-526b8f946cd1
name: Дамп множества задач в Jira
Тестирование
- Atlassian Jira Project Management Software (v9.16.0).
False Positive
- Легитимная активность, в рамках которой сотруднику необходимо провести дамп задач для их сохранения/переноса.